Selene Álvarez / Diario de Chiapas
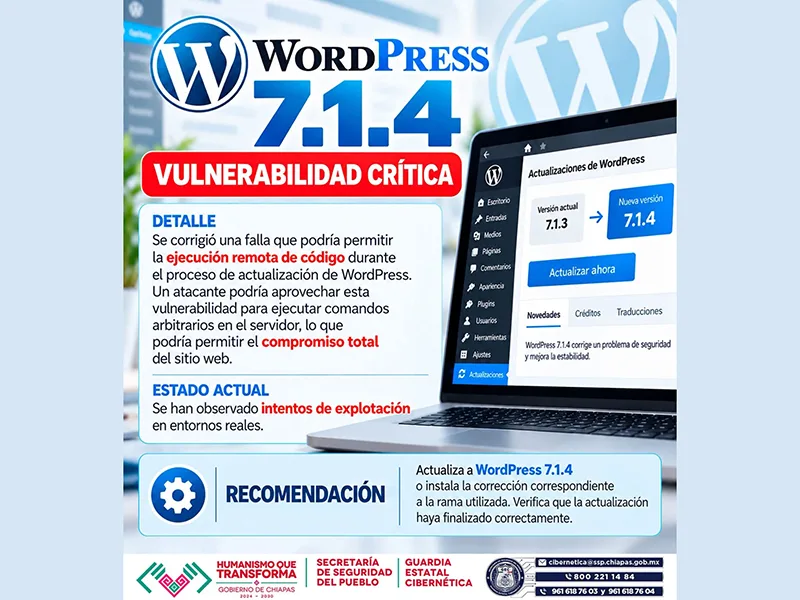
La Guardia Estatal Cibernética de Chiapas emitió una alerta de seguridad dirigida a administradores de páginas web y usuarios de WordPress, luego de identificarse una vulnerabilidad crítica que podría permitir a ciberdelincuentes ejecutar código de manera remota durante el proceso de actualización de esta plataforma.
De acuerdo con la información difundida por la Secretaría de Seguridad del Pueblo, la falla, identificada como CVE-2026-119977, afecta a las versiones de WordPress de la 4.7.0 a la 7.1.3, y podría ser aprovechada por atacantes para ejecutar comandos arbitrarios en el servidor, lo que pondría en riesgo la integridad y el funcionamiento de los sitios web.
La vulnerabilidad está relacionada con el procedimiento de actualización del sistema, durante el cual determinados archivos temporales pueden quedar expuestos. De ser aprovechada, podría facilitar el acceso no autorizado y comprometer por completo una página web.
La alerta cobra relevancia debido a que la Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) incorporó esta vulnerabilidad a su catálogo de fallas explotadas activamente el pasado 3 de noviembre.
La autoridad cibernética recomienda actualizar WordPress a la versión 7.1.4 o instalar la corrección correspondiente a la rama utilizada, además de verificar que el proceso de actualización haya concluido correctamente.