Razones
Jorge Fernández Menéndez
Creo que en Palacio Nacional no están entendiendo el mundo en el que vivimos. Mientras llegan a acuerdos sobre Inteligencia Artificial con China pero también le piden que nos preste un oso panda para nuestros cada vez menos cuidados zoológicos, el mundo está en una coyuntura compleja, misma de la que, además, nos guste o no, formamos parte.
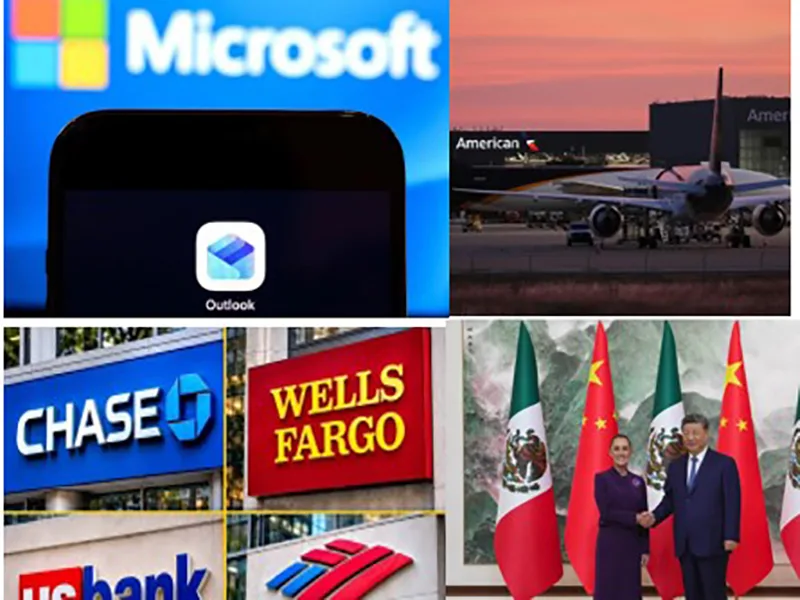
El pasado jueves 12 de noviembre se cayeron en todo el mundo los servicios de Microsoft: Outlook, Teams, Copilot. El viernes 13, la FAA dejó en tierra, durante más de cuatro horas, todos los vuelos de Estados Unidos: fue el tercer cierre nacional del espacio aéreo en la historia moderna de ese país. El lunes 16 fallaron las plataformas de Bank of America, Chase, Wells Fargo y U.S. Bank, y los sistemas de United Airlines. Este martes, según reveló CNN con seis fuentes, se cayó NSA Net, la red clasificada con la que se comunica internamente la Agencia de Seguridad Nacional.
La versión oficial es una sola: ninguno fue un ciberataque. Microsoft habla de una actualización de capacidad de red que salió mal. La FAA, de un router recién instalado en El Dorado, Arkansas, que inundó su red con mil intentos de conexión cada cuatro o cinco segundos y desestabilizó radares y comunicaciones. El director nacional de ciberseguridad de la Casa Blanca, Sean Cairncross, dijo el lunes que no hay ningún ataque coordinado, que son los costos de modernizar sistemas viejos y que habrá más interrupciones. El secretario de Seguridad Interior, Markwayne Mullin, pidió no tener miedo. El vicepresidente J.D. Vance dijo que están preparados “para todo”. Trump, desde Manila, donde participa con Marco Rubio de la reuinón de la ASAEN (la alianza de países del Pacífico en la que está exluida China) dijo que estas fallas son inevitables. Todos negaron que fueran consecuencias de ciberataques.
Puede ser. Pero la guerra cibernética no es una hipótesis: está documentada, tiene nombre y apellido y lleva meses escalando. Empecemos por Irán. Desde los bombardeos de Estados Unidos e Israel del 28 de febrero, Teherán prometió represalias. A finales de julio, en un solo fin de semana, fueron intervenidos los sistemas de control de plantas de agua en por lo menos 12 estados de la Unión Americana, más de 30 sólo en Minnesota. El ataque se lo adjudicó CyberAv3ngers, un grupo ligado a la Guardia Revolucionaria iraní.
La noche del 11 al 12 de octubre alguien reprogramó los refrigeradores de unos 700 supermercados en Francia y otros países de Europa para que subieran la temperatura a 50 grados: se pedieron miles de toneladas de alimentos. El 9 de noviembre el gobierno francés responsabilizó de ese ataque a una unidad cibernética de la Guardia Revolucionaria, el grupo Shahid Kaveh, y la fiscalía de París abrió proceso contra su jefe y dos adjuntos. Teherán dijo que era una operación de falsa bandera israelí.
Los especilistas en ciberseguridad llaman al mes pasado el octubre negro. El día 21 Microsoft atribuyó a Storm-0940, un grupo alineado con China, una campaña con agentes de inteligencia artificial contra cientos de organizaciones: en algunos casos obtuvieron acceso privilegiado en menos de tres horas. A hackers norcoreanos se les adjudica el robo de 6 mil 300 millones de dólares a Binance, el mayor en la historia de las criptomonedas. Y el lunes, mientras fallaban los bancos estadunidenses, la Unión Europea sancionó a 30 personas y dos organizaciones rusas por ciberataques y desinformación, entre ellas el grupo NoName057. En julio, la UE y el Reino Unido ya habían sancionado a oficiales del GRU, la inteligencia militar rusa, y Londres documentó que la unidad 29155 del GRU, reclutaba hackers junto con cibercriminales. La frontera entre los servicios de inteligencia, el hacktivistas y los delincuentes ya no existe.
Hay dos casos, de esta misma semana, que sí fueron ataques. El lunes 16 la NSA advirtió sobre un malware diseñado para explotar las tarjetas de acceso del personal militar cuando se usan en computadoras personales. Un día después se cayó su red interna para información clasificada. El investigador Scott Helme identificó ayer cerca de 178 organizaciones, de la BBC a IKEA y HSBC, cuyos sitios fueron comprometidos con código malicioso sembrado en herramientas de la empresa Optimizely, para robar datos financieros y criptomonedas. Ya no se trata de tumbar una página: se entra por el proveedor y se llega a todos sus clientes.
¿Es preferible negar los ciberataques? Sería inquietante que fuera cierta la versión oficial. Si un contratista con un router puede dejar en tierra a todo el sistema aéreo de Estados Unidos, un adversario necesita mucho menos de lo que se pensaba para hacerlo. Lo que se exhibió esta semana, ante Teherán, Moscú y Pekín, fue el mapa de las vulnerabilidades de Occidente.
No estamos fuera de esta lógica. A principios de año el grupo Chronus se adjudicó el hackeo de más de 20 dependencias públicas, entre ellas el SAT y el IMSS. Nuestros vuelos, bancos y cadenas de suministro están conectados a los de Estados Unidos. Si allá un router paraliza el espacio aéreo, la pregunta es qué pasaría aquí, donde ni siquiera sabemos con certeza cuántas veces han penetrado nuestros sistemas.
La Agencia de Transformación Digital y Telecomunicaciones que encabeza José Merino, uno de los entes más poderosos y menos controlados del país, está decidido a utilziar tecnología china en sus sistemas y nos pone de lleno en esta confrontación, en la cual la Unión Americana está exigiendo una estrategia común de seguridad cibernética para todo el hemisferio. La relación con Estados Unidos y China pasa por la ciberseguridad y por el futuro de la IA, no por ositos panda.